Yönetim
Yönetim, sahiplerin ve sistem yöneticilerinin kurumu kurduğu bölümdür: birimlerden ve takımlardan oluşan yapı, üyeler, üyelerin rolleri ve her kişinin hangi sayfaları ve modülleri kullanacağını belirleyen izinler. Cihazlar, kullanım, erişim gözden geçirmeleri ve denetim kayıtları da buradadır. Yönetim, kenar çubuğunun altındaki Genel grubunda, Ayarlar ve Yardım’ın üstünde yer alır ve yalnızca sayfalarından en az birini açabiliyorsanız görünür.
Kimler kullanır
| Rol | Yönetim’de ne yapar |
|---|---|
| Sahip | Sistem yöneticisinin yaptığı her şeyi yapar, ayrıca yöneticileri yönetir. |
| Sistem yöneticisi | Birim ve takım oluşturur, üye davet eder, rol ve izin kümesi atar, yönetici kapsamlarını belirler, erişim gözden geçirmesi başlatır, denetim kayıtlarını okur. |
| Ekip yöneticisi | Genellikle burada iş yapmaz. Yöneticinin erişimi, sistem yöneticisinin verdiği bir rolden ve bir kapsamdan gelir. Bazı yöneticiler kendilerine atanan erişim kayıtlarını gözden geçirir. |
| İK | Rolü izin veriyorsa kişileri ve birimleri günceller; İK ayarları Ayarlar sayfasındadır. |
| Denetçi | Kurumunuz böyle bir rol tanımlarsa denetim kayıtlarını ve raporları hiçbir şeyi değiştirmeden okur. |
| Çalışan | Bir izin özellikle açmadıkça Yönetim’i görmez. |
Ana ekranlar
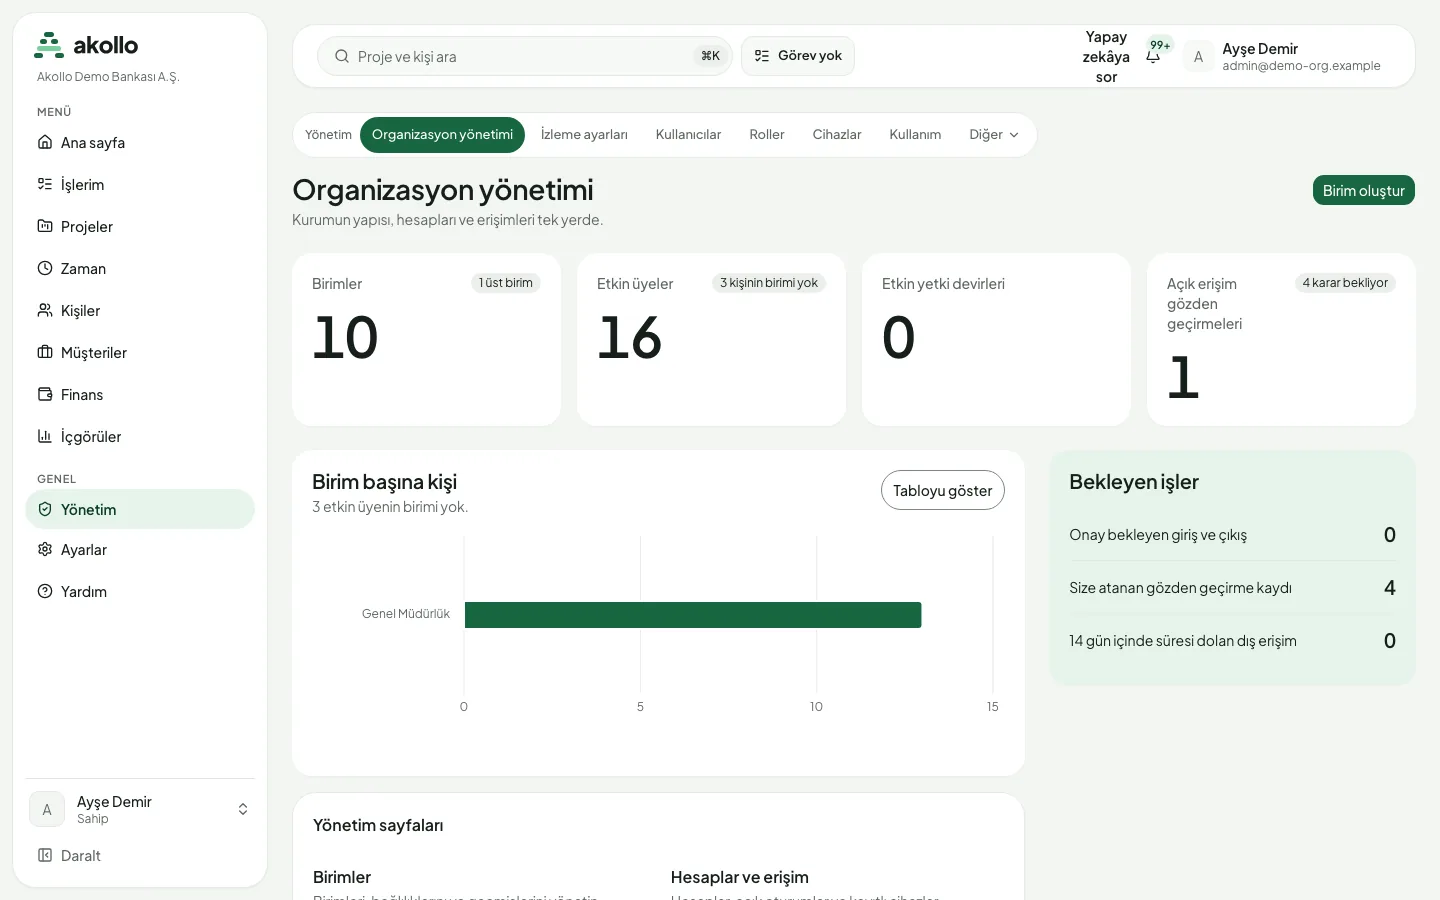
Yönetim sayfaları üstte sekme olarak sıralanır. Sığmayanlar Diğer altındadır.
| Ekran | Ne gösterir |
|---|---|
| Organizasyon yönetimi | Birim, etkin üye (ve bunlardan kaçının birimi olmadığı), etkin yetki devri ve açık erişim gözden geçirmesi sayaçları; Birim başına kişi grafiği; onay bekleyen giriş ve çıkışları, size atanan gözden geçirme kayıtlarını ve 14 gün içinde süresi dolan dış erişimleri gösteren Bekleyen işler paneli; tüm yönetim sayfalarına bağlantılar. |
| İzleme ayarları | Kayıt politikası: takvim, ekran görüntüleri, boşta kalma, saklama ve kategori kuralları. Bkz. Ayarlar. |
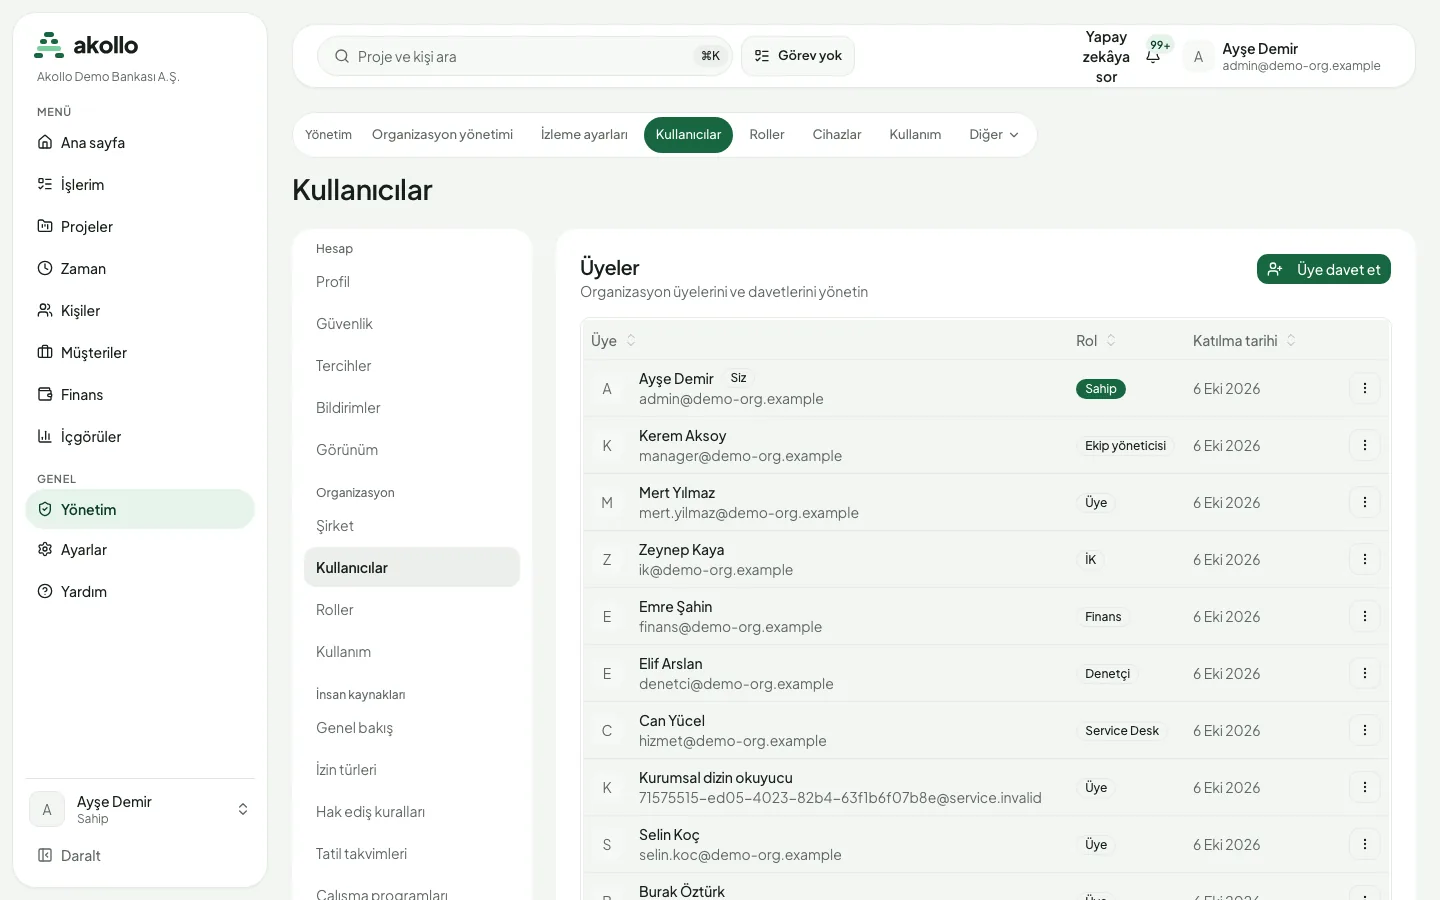
| Kullanıcılar | Rolleri ve katılma tarihleriyle üyeler, bekleyen davetler ve Üye davet et. |
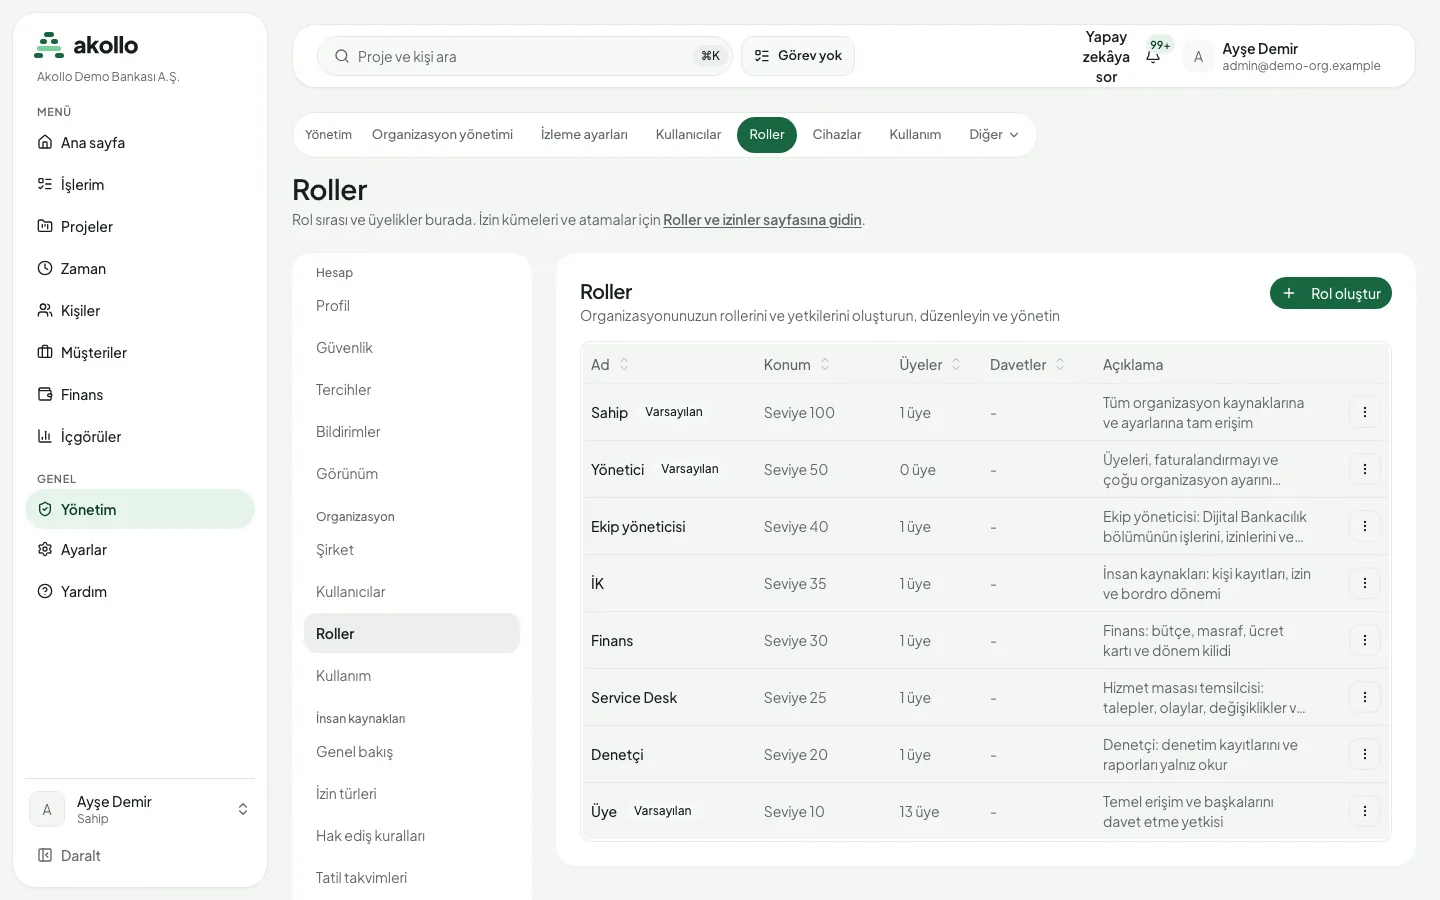
| Roller | Seviye, üye sayısı ve açıklamayla sıralı roller ve Rol oluştur. |
| Cihazlar | Kayıtlı masaüstü uygulamaları: çalışan, sürüm, kayıt tarihi, son görülme, durum ve İptal et. |
| Kullanım | Ölçüm başına günlük kullanım, aylık bütçeler ve CSV indir. |
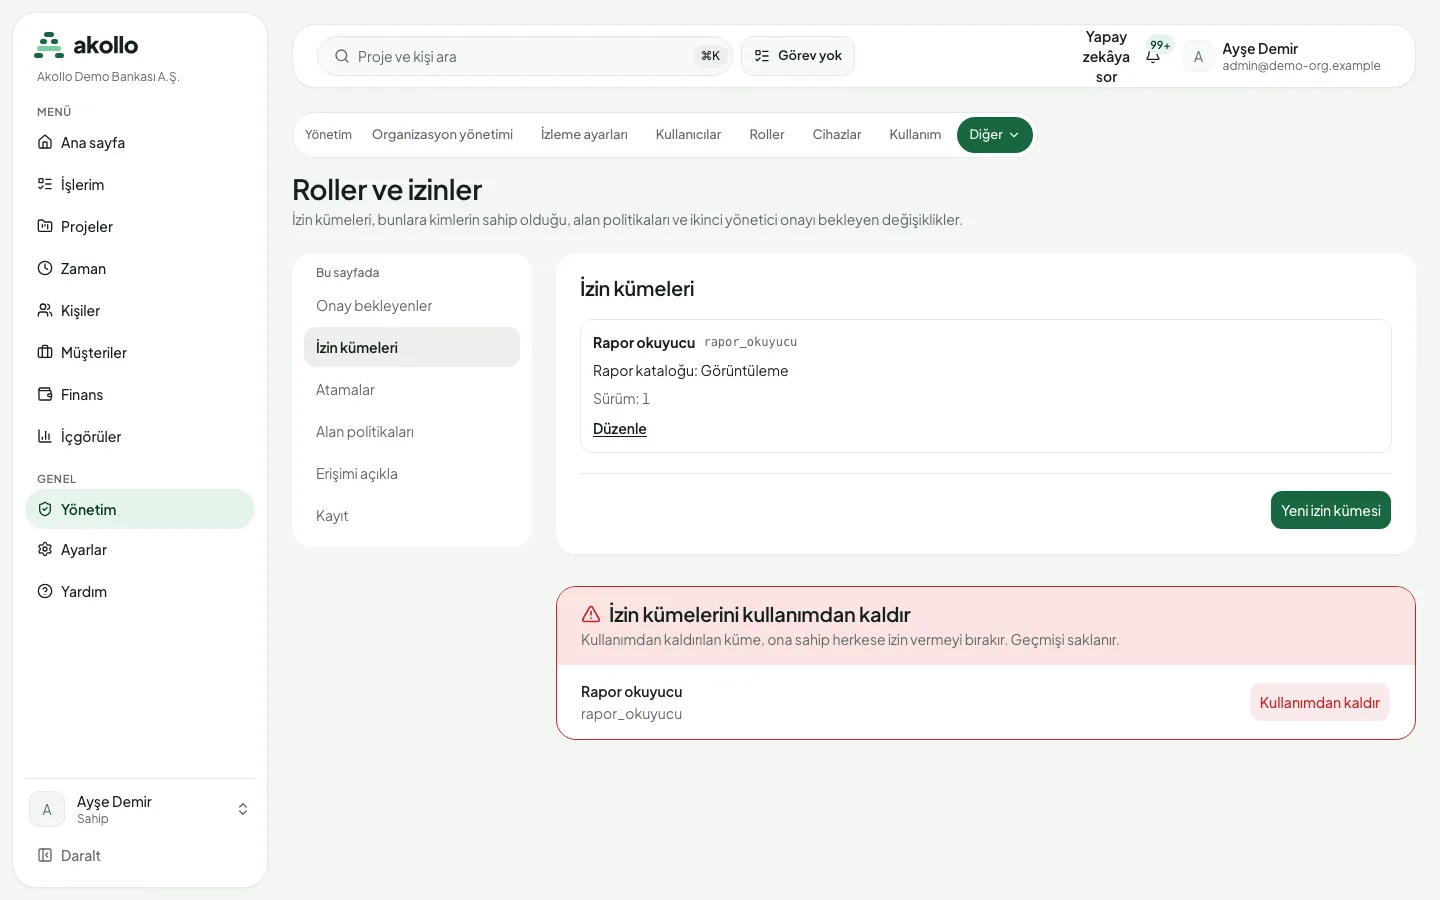
| Roller ve izinler (Diğer) | İzin kümeleri, atamalar, alan politikaları, Erişimi açıkla, kayıt (registry) ve ikinci yönetici onayı bekleyen değişiklikler. |
| Oturum açma, Grup eşlemeleri (Diğer) | Oturum açma sağlayıcıları, bağlı dizinler ve hangi dizin grubunun hangi rolü ya da birimi verdiği. |
| Dış erişim, Erişim gözden geçirmeleri, Denetim kayıtları (Diğer) | Yükleniciler, erişim gözden geçirme kampanyaları ve yetki ile yapılandırma değişikliklerinin kaydı. |
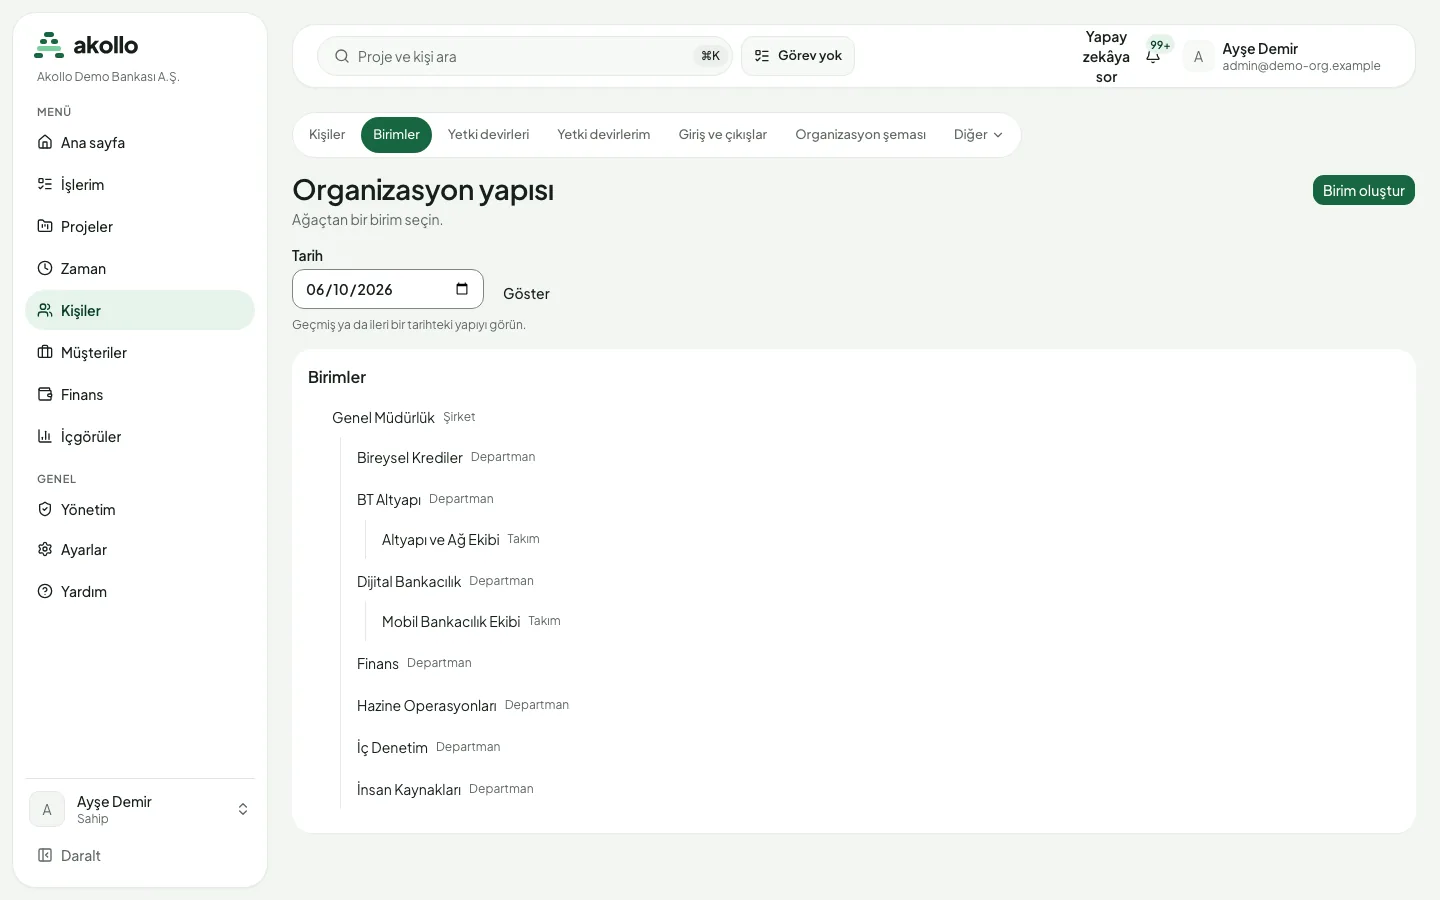
Yapının kendisi Kişiler bölümünde düzenlenir: Birimler birim ağacını, Organizasyon şeması ise herhangi bir tarihteki bağlılık ilişkilerini gösterir.
Temel işler
Kurum yapısını kurun
Her birimin bir türü vardır: şirket, bölge, şube, bölüm, departman ya da takım. Takımlar da birimdir ve departmanlarının altında yer alır.
Birimleri açın
Kişiler › Birimler’i seçin ya da Organizasyon yönetimi sayfasında Birim oluştur’a basın.
Birimi oluşturun
Birim oluştur’u seçin. Adı girin, türü ve üst birimi belirleyin.
Yürürlük tarihini belirleyin
Yürürlük tarihi’ni ve bir gerekçe girip Birim oluştur’u seçin. Birim, kurumun saat diliminde o günün başından itibaren geçerli olur.
Sonucu kontrol edin
Bir tarih seçip Göster’e basarak yapının o günkü hâlini görün. Bir kişinin başka birime geçmesi transfer olarak kaydedilir; böylece geçmişi doğru kalır.
Üye davet edin
Kullanıcılar’ı açın
Yönetim › Kullanıcılar’ı seçin.
Davet edin
Üye davet et’i seçin, e-posta adresini girin ve rolü belirleyin. Üye önceden seçilidir.
Daveti gönderin
Davet gönder’i seçin. Davet, kişi aynı e-posta adresiyle kabul edene kadar bekler. Açık kayıt sayfası yoktur.
Bir yönetici rolü oluşturup kapsam verin
Sahip, Yönetici ve Üye hazır rollerdir. Ekip yöneticisi dördüncü hazır rol değildir: siz oluşturursunuz, sonra yönetebileceği kişilerle sınırlarsınız.
Rolü oluşturun
Yönetim › Roller’i açıp Rol oluştur’u seçin. Bir ad ve açıklama verin. Özel roller, hazır rollerin arasında rol sırasındaki yerini alır.
Yetkileri verin
Roller ve izinler sayfasında bir izin kümesi oluşturun ya da seçin (örneğin izin onaylayan ya da görev inceleyen bir küme) ve role atayın.
Kapsamı belirleyin
Çalışan yapısı sayfasında (Ayarlar → Çalışanlar ve kayıt) yöneticiye bir kapsam verin: hangi birimi ya da takımı, hangi tarihler arasında inceleyebileceği. Başka birini incelemek hem izin hem geçerli bir kapsam ister.
Rolü atayın
Yönetim › Kullanıcılar’da rolü kişiye verin.
Kimin hangi modülü kullanacağına karar verin
Her modül (zaman, projeler, kişiler, müşteriler, finans vb.) sunduğu alanları ve eylemleri yayınlar. Bir kişi bir modül sayfasını ancak o sayfanın bir eylemi kendisine verilmişse kullanabilir.
Roller ve izinler’i açın
Yönetim › Diğer › Roller ve izinler’i seçin. Kayıt bölümü, modüllerin yayınladığı tüm alanları ve eylemleri listeler.
Bir izin kümesi oluşturun
Yeni izin kümesi’ni seçin ve kümenin içereceği eylemleri belirleyin. Yalnızca listedeki eylemler seçilebilir.
Atayın
Atamalar bölümünde kümeyi bir kişiye, role, dizin grubuna ya da servis hesabına, gerekirse süreli olarak verin. Yönetici hakları içeren kümeler ikinci bir yönetici için Onay bekleyenler bölümünde bekler.
Sonucu kontrol edin
Erişimi açıkla, bir kişinin sahip olduğu her izni ve iznin nereden geldiğini gösterir.
Erişim gözden geçirmesi başlatın
Kampanyayı oluşturun
Erişim gözden geçirmeleri sayfasında Yeni kampanya’yı seçin; neyin gözden geçirileceğini (bir birim, bir rol, yönetici haklarına sahip herkes, yükleniciler ya da servis hesapları) ve son günü belirleyip Taslağı oluştur’u seçin.
Kampanyayı açın
Kampanyayı aç’ı seçin. Kapsamdaki erişimler kaydedilir ve gözden geçirenlere iletilir; onlar kayıtları İşlerim → Gözden geçirmelerim altında bulur.
Sonuçları indirin
Kampanya kapandığında sonuçları CSV ya da Excel olarak indirin. Bkz. Kurum ve erişim.
Yetkiler
- Sahipler ve sistem yöneticileri kurumun tamamını kapsar. Sahip, yöneticileri yönetebilir; kimse Yönetim’i kullanarak kendine sahip olmadığı bir rolü veremez.
- Yönetici haklarını içeren değişiklikler ve bir alan politikasını gevşetmek ikinci bir yöneticiyi bekler. İsteği yapan kişi kendi isteğini onaylayamaz. Bir kümeyi kaldırmak ya da kullanımdan kaldırmak hemen geçerli olur.
- Ekip yöneticileri yalnızca kapsamları içinde işlem yapar. Bir yöneticinin hangi kişileri gördüğünü rol tek başına belirlemez; kapsam belirler.
- Kenar çubuğu: her bölüm ve sayfa yalnızca açabiliyorsanız görünür. Gizlemek bir kolaylıktır, koruma değildir: her sayfa erişiminizi yeniden kontrol eder ve reddedildiğinizde bunu söyler.
- Destek oturumları Yönetim sayfalarını okuyabilir ama hiçbir şey oluşturamaz, değiştiremez, onaylayamaz ya da silemez. Destek oturumu bir yöneticinin erişimini devralmaz.
Yapay zekâ burada ne yapabilir
Yönetim sayfalarında erişimi değiştiren bir yapay zekâ yoktur. Asistana (Yapay zekâya sor) görmeye yetkili olduğunuz kayıtlar hakkında yine soru sorabilirsiniz. Yapay zekâyı kimin kullanabileceğine, koltuklara, kişi başına aylık sınıra ve acil durdurmaya sistem yöneticileri Ayarlar › Yapay zekâ › Erişim ve kullanım sayfasında karar verir. Yapay zekâ token kullanımı Yönetim → Kullanım sayfasında görünür. Bkz. Yapay zekâ erişimi ve token’lar ve Yardım neyi görür.
Sık sorulan sorular
Hayır. Sahip, Yönetici ve Üye hazır gelir. Sistem yöneticisi bir yönetici rolünü Yönetim › Roller altında oluşturur ve kişiye bir kapsam, örneğin bir departman, verir.
Başka bir kişiyi görmek ya da incelemek hem izin hem de o tarihte o kişiyi kapsayan bir kapsam ister. Yönetici daha fazlasını görmeliyse kapsamını genişletin.
Hayır. Sahip olmadığınız bir rolü kendinize veremezsiniz; yönetici haklarını içeren değişiklikler de ikinci bir yönetici ister.
Ya modül kurum için açık değildir ya da o kişiye modülün hiçbir eylemi verilmemiştir. Kişinin sahip olduğu izinleri ve kaynaklarını görmek için Roller ve izinler sayfasında Erişimi açıkla’yı kullanın.
Geçiş, yürürlük tarihli bir transfer olarak kaydedilir. Raporlar ve organizasyon şeması yapıyı her tarihte olduğu gibi gösterir.
Hayır. Dizin değişiklikleri giriş, görev değişikliği ya da çıkış süreci olarak işler; birini yönetici ya da sahip yapacak bir değişiklik onaylayan birini bekler.
İlgili sayfalar
Yönetişim ve gizlilik
Akollo’nun çalışanlara neyin kaydedildiğini nasıl anlattığı, denetim izini nasıl tuttuğu, erişimi nasıl gözden geçirdiği, verinin ne kadar saklandığı ve kurum dışına ne çıktığı.
Ayarlar
Tüm ayar sayfaları tek yerde: hesabınız, kurum, kayıt, cihazlar, entegrasyonlar ve denetim; kimin neyi değiştirebileceğiyle birlikte.